

企業や自治体へのサイバー攻撃が相次ぎ、個人情報の漏洩が社会問題となっています。
こうしたニュースとともに改めて知っておきたいのが「ダークウェブ」の存在です。
「ダークウェブ」の存在やワード自体は決して新しいものではありません。
しかし、近年の大規模な情報漏洩やサイバー犯罪の増加によって、私たちの身近な情報が取引される場所としてその危険性が再認識されています。
今回はダークウェブとはどのようなものなのか、実際に何が行われているのか、そして私たちの個人情報とどのような関係があるのかをわかりやすく解説します。
ダークウェブとは?
ダークウェブとは、Googleなどの一般的な検索エンジンでは見つけられず、通常のブラウザからはアクセスできない、特殊なネットワーク上のWebサイトなどを指します。
インターネットは大きく次の3つに分類されます。
| 区分 | 特徴・具体例 |
|---|---|
| サーフェスウェブ | Google検索などで見つけられる一般的なWebサイト。ニュースサイト、企業ホームページなど |
| ディープウェブ | 検索エンジンには表示されないWebページ。メールの受信箱、ネットバンキング、会員専用ページなど |
| ダークウェブ | 特殊なソフトウェアや設定を利用してアクセスする匿名性の高いネットワーク上のサイト |
ダークウェブの大きな特徴は、アクセスする人やサイトの運営者を特定しにくい仕組みにあります。
例えば「Tor(トーア)」と呼ばれる匿名通信技術では、複数の中継地点を経由して通信することで、利用者の接続元を追跡しにくくしています。
本来、こうした技術はプライバシーの保護や言論が制限されている地域での情報発信などにも利用されてきました。
つまりダークウェブという概念そのものが違法というわけでは無いのです。
その匿名性の高さから、違法に得た個人情報や商品の売買、サイバー犯罪に関する情報交換などが行われる場所になっていることが問題であり、私たちの生活にもまさに影響が及ぼされる可能性が出ているのです。
ダークウェブでは実際に何が行われているのか?
ダークウェブでは商品が並ぶショッピングサイトのような形式で違法な情報が販売されていたり、掲示板のような場所でサイバー犯罪に関する情報が交換されていたりします。
① 個人情報・アカウント情報の売買
ダークウェブ上で問題となっている代表的なものが、個人情報の売買です。
- 氏名・住所・電話番号・メールアドレス
- SNSやECサイトのID・パスワード
- クレジットカードなどの決済情報
- 身分証明書の画像や個人を特定できる情報
こうした情報がデータの種類や量などに応じて価格を付けられ、売買されることがあります。
例えば流出したメールアドレスとパスワードの組み合わせは、別のサービスへの不正ログインに利用される可能性があります。
また、氏名や住所、電話番号などの情報は、なりすましや詐欺などに悪用されるおそれがあります。
② サイバー攻撃に関する情報やツールの取引
ダークウェブでは、企業などへの不正アクセスに悪用できる情報や、サイバー攻撃を行うためのツールなどが取引されることもあります。
例えば攻撃者が盗み出した企業のログイン情報や、システムの脆弱性に関する情報などです。
近年は、専門的な技術を持たない犯罪者でも、他者が提供する攻撃ツールやサービスを利用してサイバー攻撃に関与できる仕組みが問題となっています。
③ 盗まれた企業情報の公開・脅迫
企業を狙うサイバー攻撃では、盗み出した情報をダークウェブ上で公開すると脅迫するケースもあります。
代表的なのがランサムウェアと呼ばれる不正プログラムを利用した攻撃です。
攻撃者は企業のデータを暗号化して使えなくするだけでなく、情報を盗み出したうえで「金銭を支払わなければ公開する」と要求することがあります。
実際に、企業の顧客情報や社内資料などが、ダークウェブ上の「リークサイト」と呼ばれる場所に掲載される事例も確認されています。
流出した情報はその後どうなるのか?
ここで気になるのがダークウェブに流出した情報がその後どのように扱われるのかという点です。
例えばあるECサイトがサイバー攻撃を受け、顧客のメールアドレスやパスワードが流出したとします。
盗まれた情報は、次のような流れで悪用される可能性があります。
- 情報の流出: サイバー攻撃などによって顧客情報が盗まれる
- 情報の公開・販売: 盗まれたデータがダークウェブなどに掲載される
- 第三者による入手: 別の犯罪者が情報を購入・取得する
- 情報の悪用: 不正ログイン、なりすまし、詐欺メールなどに利用される
特に注意したいのは、一度流出した情報が複製されたり、別の情報と組み合わされたりして、繰り返し悪用される可能性があることです。
メールアドレスだけでは大きな被害につながらなくても、氏名や電話番号、利用サービスなどの情報と組み合わされることで、より巧妙な詐欺に利用されるおそれがあります。
また、ダークウェブに限らず、一般のインターネット上の掲示板やSNSなどを通じて、盗まれた情報が拡散されるケースもあります。
実在したダークウェブ市場
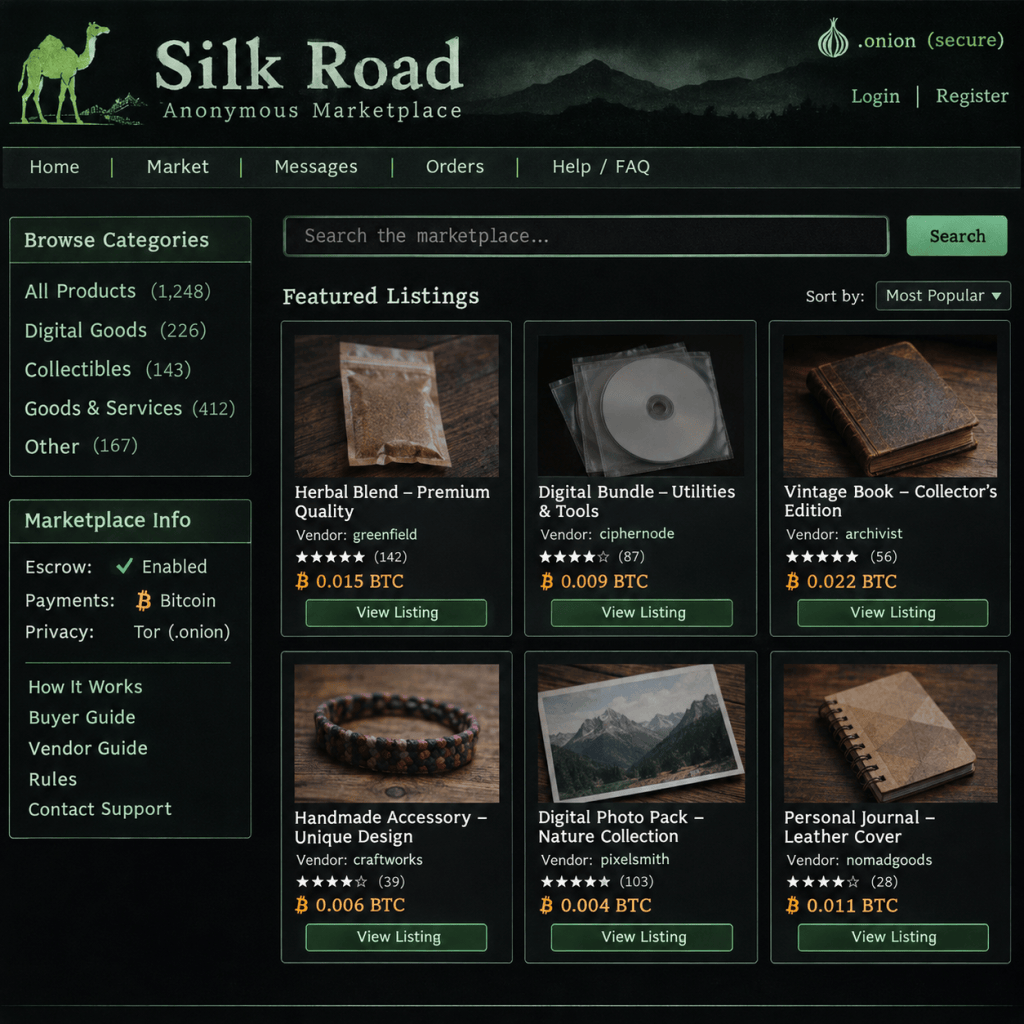
1. Silk Road — ダークウェブの闇市場の象徴
Amazonのような商品一覧形式で違法な薬物などを売買していたサイト。一般のECサイトに近い操作感で犯罪取引が行われていたという点が特徴的です。

2. AlphaBay — 個人情報も商品になる闇市場
盗難された身分証明書や不正アクセスに関係する情報・ツールなどを販売。摘発当時、数十万件規模の商品掲載があったと米国司法省が発表しています。
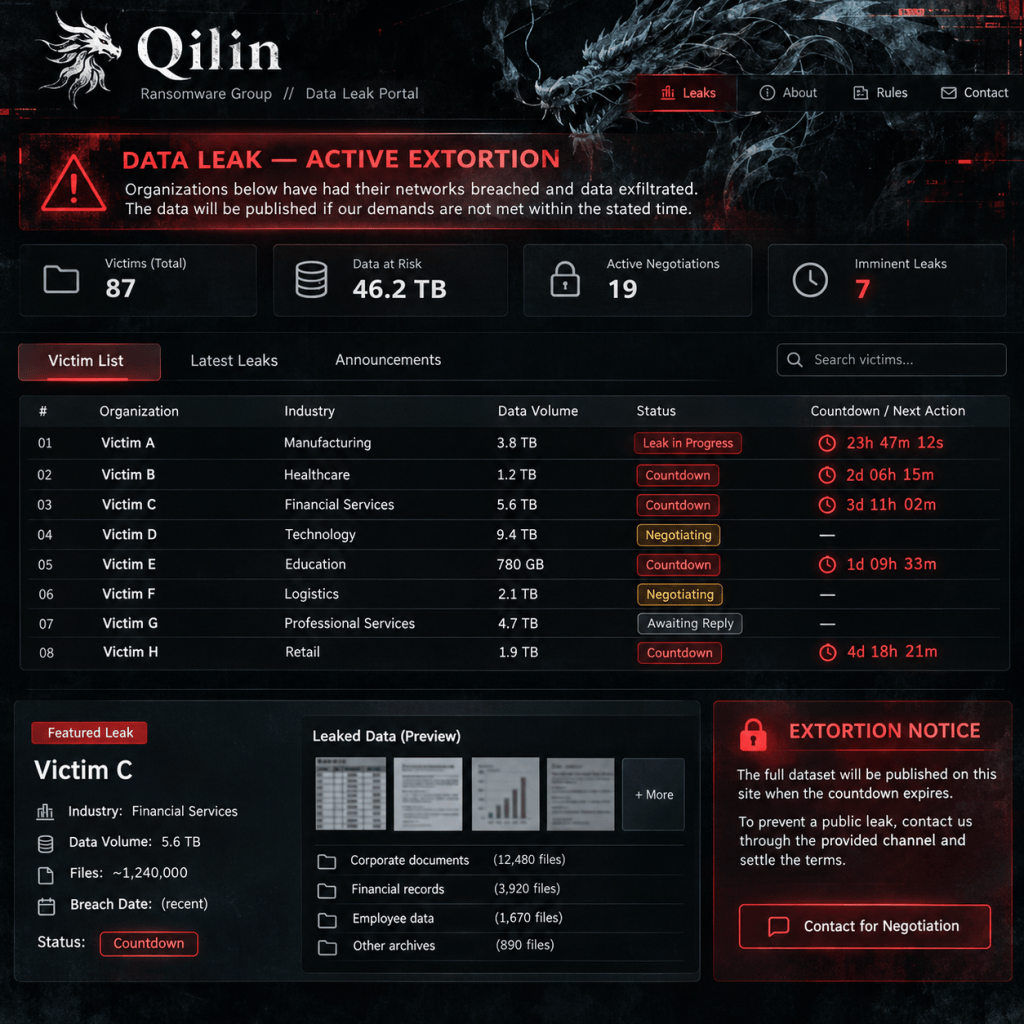
3. Qilin — 2026年にも活動が確認される情報公開サイト
企業への攻撃後、盗んだと主張する情報を公開して脅迫するタイプです。商品を売る闇市場とは異なり、被害企業の名前を掲載する「リークサイト」が特徴です。
Silk RoadやAlphaBayは、すでに米国司法省などによる摘発が確認されています。
一方、Qilin(キリン)は2026年も活動が観測されており、犯罪グループが被害企業の名前を掲載するリークサイトの実例となります。前回WorXUPのコラムでも取り上げています。

個人情報漏洩によって起こり得る事象や身近な被害
ダークウェブなどに流出した個人情報は、第三者によって入手され、さまざまな犯罪に悪用される可能性があります。
例えば最近になって迷惑メールが急に増えたり、利用しているSNSから身に覚えのないログイン通知が届いたりした経験はないでしょうか。
こうした異変は必ずしも個人情報の漏洩が原因とは限りません。しかし、流出した情報が悪用されている可能性もあるため注意が必要です。
あえて注意の意識を高めるため実際に起こり得るケースを抜粋しておきます。
実際に起こり得る5つのケース
① 迷惑メールや不審なSMSが急に増えた
メールアドレスや電話番号が流出すると、詐欺メールや偽のSMSの送信先として悪用される可能性があります。特に、普段利用しているサービスを装った「お支払い情報の確認」「アカウントの利用停止」といった通知には注意が必要です。
② SNSや利用サービスから不審なログイン通知が届いた
InstagramやGoogleアカウント、ECサイトなどから、身に覚えのないログイン試行や認証コードの通知が届くケースです。流出したID・パスワードを使って、第三者が不正ログインを試みている可能性があります。
③ パスワードが変更され、突然ログインできなくなった
第三者にアカウントを乗っ取られ、パスワードや登録メールアドレスを変更される場合があります。実際にIPAには、SNSへの不正ログインによって本人がアカウントを利用できなくなったという相談が寄せられています。
④ 身に覚えのない買い物や決済が発生した
ECサイトのアカウントや決済情報が悪用され、勝手に商品を購入されるケースです。IPAが紹介した事例では、オンラインショッピングサービスで8件のアカウントが不正ログインされ、総額約300万円以上の不正注文が発生しました。
⑤ 自分の名前や住所を知っている不審な連絡が来た
流出した氏名・住所・電話番号などが組み合わされ、本人を狙った詐欺に悪用される可能性があります。
単なる迷惑メールとは異なり、自分の名前や利用サービスなどが具体的に記載されていると、正規の連絡だと勘違いしてしまうおそれもあります。
もし不審な兆候に気づいたら
まずは、利用しているサービスの公式アプリやWebサイトから、ログイン履歴やアカウントの状態を確認しましょう。
身に覚えのないアクセスが確認された場合は、パスワードの変更や多要素認証の設定を行い、必要に応じてサービス提供元に相談することが重要です。
特に、複数のサービスで同じパスワードを使い回している場合は、一つのサービスから流出した情報によって、別のサービスまで不正ログインされる危険性があります。
また、クレジットカードや銀行口座で不審な取引が確認された場合は、速やかにカード会社や金融機関へ連絡しましょう。
情報漏洩は、ニュースで報じられた時点で終わるとは限りません。
一度流出した情報が時間を置いて悪用される可能性もあるため、普段とは違う通知や不審な連絡に気づくことが、被害を防ぐための第一歩になります。
さいごに
月並みな啓蒙とはなりますが、近年のサイバー攻撃の巧妙化によって大手企業であっても情報漏洩を完全に防ぐことは難しく、被害は広がり続けています。
こうした状況では企業やサービスのセキュリティ対策だけに依存するのではなく、私たち自身も個人情報の管理やセキュリティ意識を高めていくことが重要です。
自分の情報は自分でも守る。情報漏洩が身近なリスクとなった今、一人ひとりがセキュリティ対策を見直すことが求められています。


